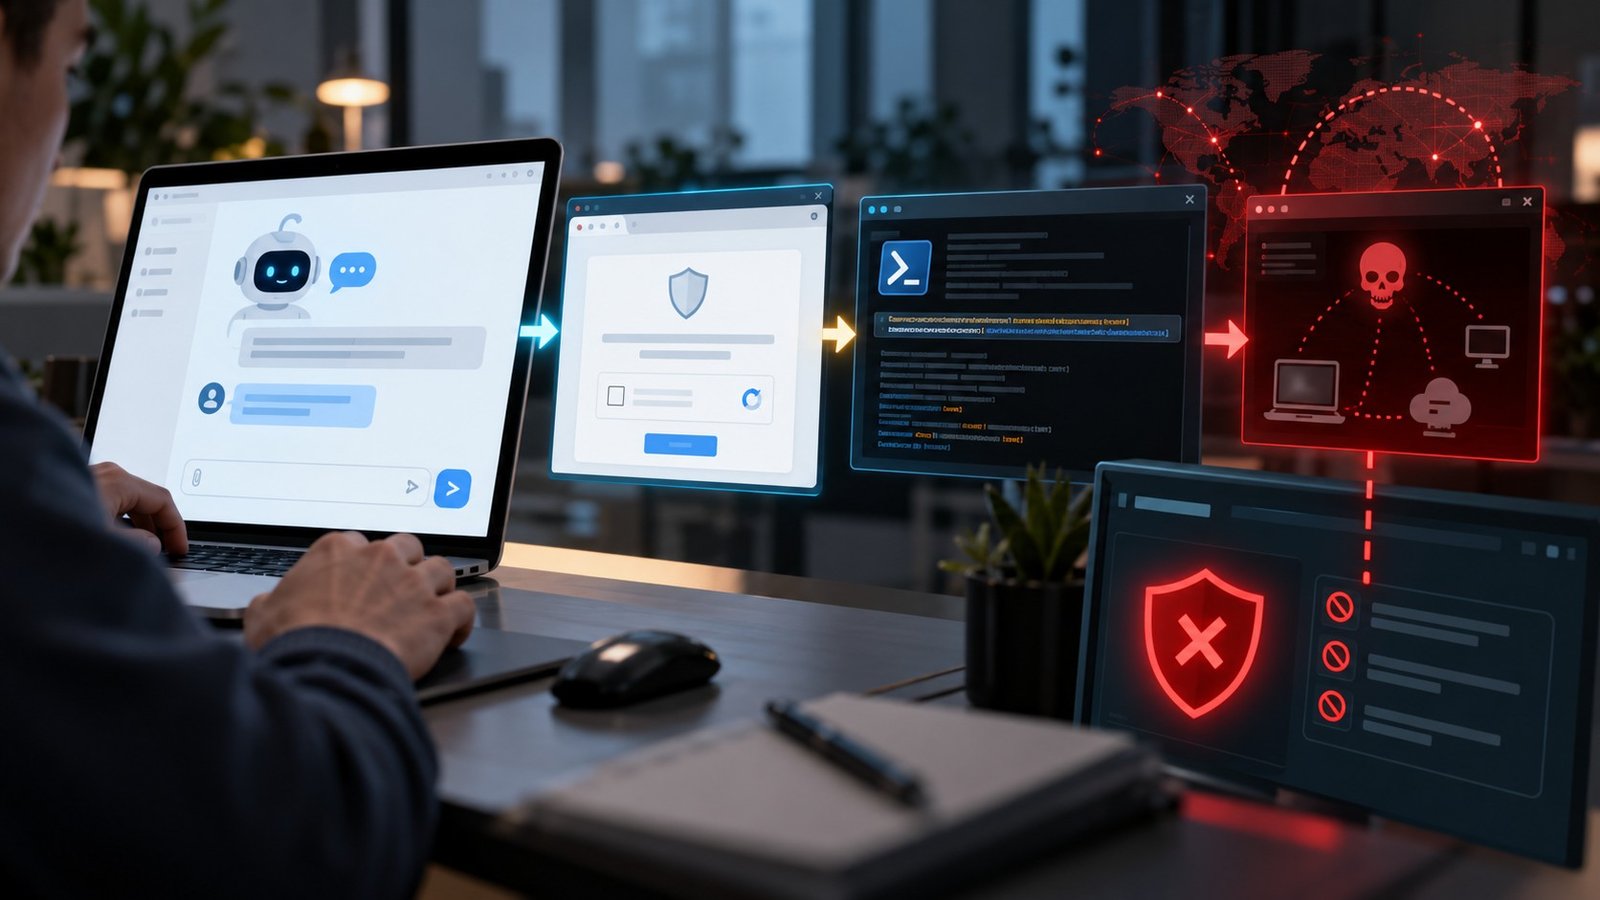
Una campagna malware ha utilizzato GPT personalizzati ospitati sul dominio legittimo di ChatGPT come primo passaggio di una catena ClickFix. I contenuti, presentati come strumenti affidabili, indirizzavano gli utenti verso una falsa verifica di sicurezza e li inducevano a eseguire manualmente un comando PowerShell capace di installare un trojan di accesso remoto.
La campagna è stata documentata dai ricercatori di Huntress e confermata da più testate specializzate. OpenAI ha rimosso un primo GPT segnalato il 25 settembre, ma i ricercatori ne hanno individuato un altro due giorni dopo. Huntress riferisce di avere gestito almeno 40 incidenti collegati al dominio Google Sites usato nell'operazione; due casi sono stati ricondotti direttamente a un Custom GPT.
La fiducia nei servizi legittimi diventa parte dell'esca
La tecnica non sfrutta una vulnerabilità del modello o della piattaforma. Gli attaccanti abusano invece della possibilità di pubblicare un GPT personalizzato e della reputazione del dominio chatgpt.com. Risultati sponsorizzati e collegamenti distribuiti online portano la vittima alla conversazione, che la indirizza poi verso un sito esterno con una falsa verifica simile a un CAPTCHA.
La pagina applica lo schema ClickFix: presenta un problema inesistente e propone istruzioni apparentemente risolutive. La vittima copia e avvia un comando nel terminale di Windows, trasformando un'interazione web in esecuzione di codice locale.
Un RAT con ampie capacità di controllo
La catena usa tecniche di offuscamento e caricamento laterale di DLL per distribuire il payload finale. Secondo Huntress, il trojan può controllare il desktop, accedere ai file, raccogliere informazioni sul sistema, usare videocamera e microfono e scaricare componenti aggiuntivi. Le comunicazioni cifrate aiutano il malware a confondersi con il traffico ordinario.
Il caso mostra che la verifica del dominio non è sufficiente quando un servizio consente contenuti creati dagli utenti. I controlli devono considerare l'intero percorso: identità del creatore, collegamenti esterni, istruzioni impartite e azioni richieste sul dispositivo.
Come ridurre il rischio
Gli utenti non dovrebbero mai eseguire comandi copiati da una pagina per completare CAPTCHA, aggiornamenti o verifiche. Le organizzazioni possono limitare l'uso non necessario di PowerShell, controllare l'avvio di interpreti da browser e applicazioni di collaborazione, monitorare processi anomali e bloccare domini appena registrati.
È inoltre utile accedere ai servizi AI tramite indirizzi salvati o portali aziendali, evitando annunci sponsorizzati. La risposta a un sospetto ClickFix deve includere isolamento del dispositivo, raccolta delle evidenze, ricerca di persistenza e revoca delle credenziali potenzialmente esposte.