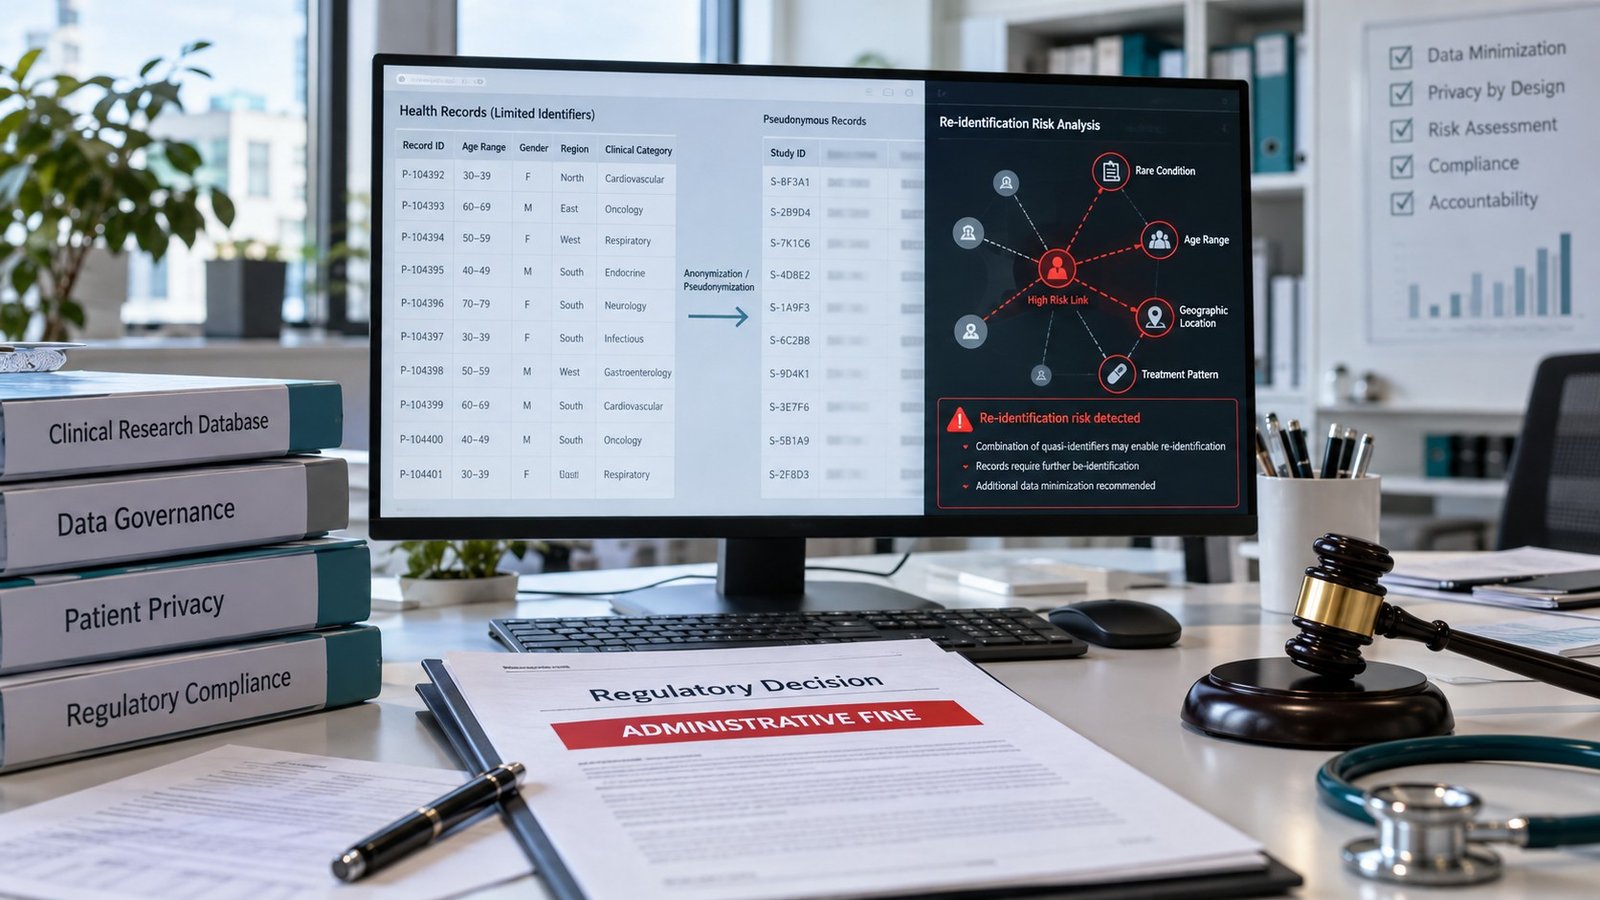
Il Garante per la protezione dei dati personali ha sanzionato IQVIA Solutions Italy per 7 milioni di euro in relazione a una banca dati clinica che raccoglieva informazioni sulla salute di circa un milione di pazienti seguiti da 800 medici di medicina generale. Secondo l'Autorità, i dati non potevano essere considerati anonimi e il loro trattamento richiedeva quindi tutte le garanzie previste dal Regolamento generale sulla protezione dei dati.
La decisione riguarda un archivio longitudinale utilizzato per studi clinici, analisi farmacoepidemiologiche ed economia sanitaria, anche su commissione di aziende farmaceutiche. Il valore scientifico della banca dati non ha eliminato, secondo il Garante, la necessità di una base giuridica adeguata, informative trasparenti e misure tecniche coerenti con la sensibilità delle informazioni.
Perché i dati erano ancora personali
La società sosteneva di non disporre di mezzi ragionevolmente utilizzabili per risalire ai pazienti. Il Garante ha però rilevato che ogni persona poteva essere isolata attraverso un identificativo persistente associato al medico e attraverso la combinazione di numerosi attributi: anno di nascita, sesso, stato civile, professione, date delle visite, diagnosi, sintomi, allergie, prescrizioni, vaccini ed esami.
Questa ricchezza informativa, unita a elementi geografici e alla possibilità di incrocio con fonti esterne, lasciava un rischio concreto di individualizzazione. La sostituzione del nome con un codice, quindi, non trasformava automaticamente i record in dati anonimi: si trattava piuttosto di dati pseudonimizzati, ancora soggetti al GDPR.
Le violazioni contestate
Nel provvedimento l'Autorità richiama violazioni dei principi di liceità, correttezza, trasparenza, limitazione della conservazione, integrità e riservatezza. Sono state inoltre contestate carenze in materia di responsabilizzazione, privacy by design, valutazione d'impatto, rapporti con i responsabili del trattamento e misure di sicurezza.
Il Garante ha ordinato alla società di adeguare il trattamento entro 120 giorni e ha disposto la pubblicazione del provvedimento. Nel determinare la sanzione, l'Autorità ha considerato sia il numero elevato di interessati e la natura sanitaria dei dati, sia il ruolo del database nella ricerca e nell'informazione sanitaria.
Il confine tra anonimizzazione e pseudonimizzazione
La decisione ribadisce che l'anonimizzazione deve resistere non soltanto all'identificazione diretta, ma anche alla possibilità di distinguere una persona e collegare tra loro eventi riferibili allo stesso individuo. La valutazione deve considerare i mezzi ragionevolmente utilizzabili dal titolare o da terzi, compresi dataset esterni e tecniche di correlazione.
Per le organizzazioni sanitarie, il caso evidenzia la necessità di valutare periodicamente il rischio di re-identificazione, ridurre gli attributi raccolti, applicare separazione e cifratura, documentare le scelte e rivedere i tempi di conservazione. Definire contrattualmente un dato come anonimo non è sufficiente se la struttura del database permette ancora di seguire o isolare una persona.