Truffe WhatsApp: ecco gli schemi più diffusi e le tecniche usate
Le truffe WhatsApp combinano social engineering, phishing, account takeover, vishing e manipolazione finanziaria. Dal finto figlio alla task scam, ogn...
Leggi tutto →557 articoli in questa categoria

Le truffe WhatsApp combinano social engineering, phishing, account takeover, vishing e manipolazione finanziaria. Dal finto figlio alla task scam, ogn...
Leggi tutto →
L’operazione, coordinata dalla Bulgaria e che l’Europol ha sostenuto, si è svolta tra settembre 2025 e aprile 2026. “29 arresti, 9 gruppi criminali sm...
Leggi tutto →
Sophos ha scoperto un laboratorio malware automatizzato usato da un gruppo ransomware attivo: agenti AI tra cui Claude Opus 4.5 e Cursor testavano tec...
Leggi tutto →
Si rinnovano le accuse di spionaggio dell’alleanza contro Pechino, che in questo caso utilizzerebbe il portale Linkedin. L’alleanza Five Eyes (Usa, Nu...
Leggi tutto →
Il gruppo DriveSurge usa il Traffic Distribution System zTDS per selezionare dinamicamente le vittime sui siti web compromessi e veicolare campagne Cl...
Leggi tutto →
L’evoluzione dell’AI ha introdotto nuove e complesse sfide nella cyber security. Scopriamo quali sono e come agiscono gli agenti AI che hanno eseguito...
Leggi tutto →
Trentatré pacchetti npm del namespace @redhat-cloud-services sono stati compromessi dalla campagna Miasma, variante evoluta del worm Shai-Hulud. Il ma...
Leggi tutto →
Durante un cessate il fuoco, l’Iran non si ferma. Il gruppo Cyber Isnaad Front, persona operativa dell’IRGC-ASA, ha compromesso simultaneamente la ret...
Leggi tutto →
Le autorità olandesi hanno sequestrato oltre 200 server e disrupto la botnet Asocks, un servizio commerciale di proxy residenziali che aveva compromes...
Leggi tutto →
Senza una policy DMARC robusta, le organizzazioni lasciano i propri domini esposti agli abusi, permettendo agli attaccanti di utilizzare l’identità de...
Leggi tutto →
Gli autori delle minacce spesso creano siti web contraffatti alterando leggermente le caratteristiche dei domini dei siti web legittimi. L’FBI ha pubb...
Leggi tutto →
Qilin continua a rappresentare una minaccia per le piccole e medie imprese italiane. Nuovo allarme del CSIRT Italia per l’aumento degli attacchi ranso...
Leggi tutto →
“Nightmare Eclipse” aveva scoperto e reso note diverse vulnerabilità zero-day dei prodotti Microsoft. Microsoft è di nuovo al centro di una possibile ...
Leggi tutto →
Ancora una volta, il punto di ingresso non è stato un malware sofisticato, una vulnerabilità zero-day o una falla critica dimenticata in un sistema es...
Leggi tutto →
Anche la Spagna ha visto aumentare gli incidenti cyber sul proprio territorio. Il settore finanziario continua a essere “un obiettivo prioritario per ...
Leggi tutto →
Un'operazione distruttiva attribuita al Ministero dell'Intelligence iraniano ha colpito organizzazioni di trasporto statunitensi e aziende in Israele,...
Leggi tutto →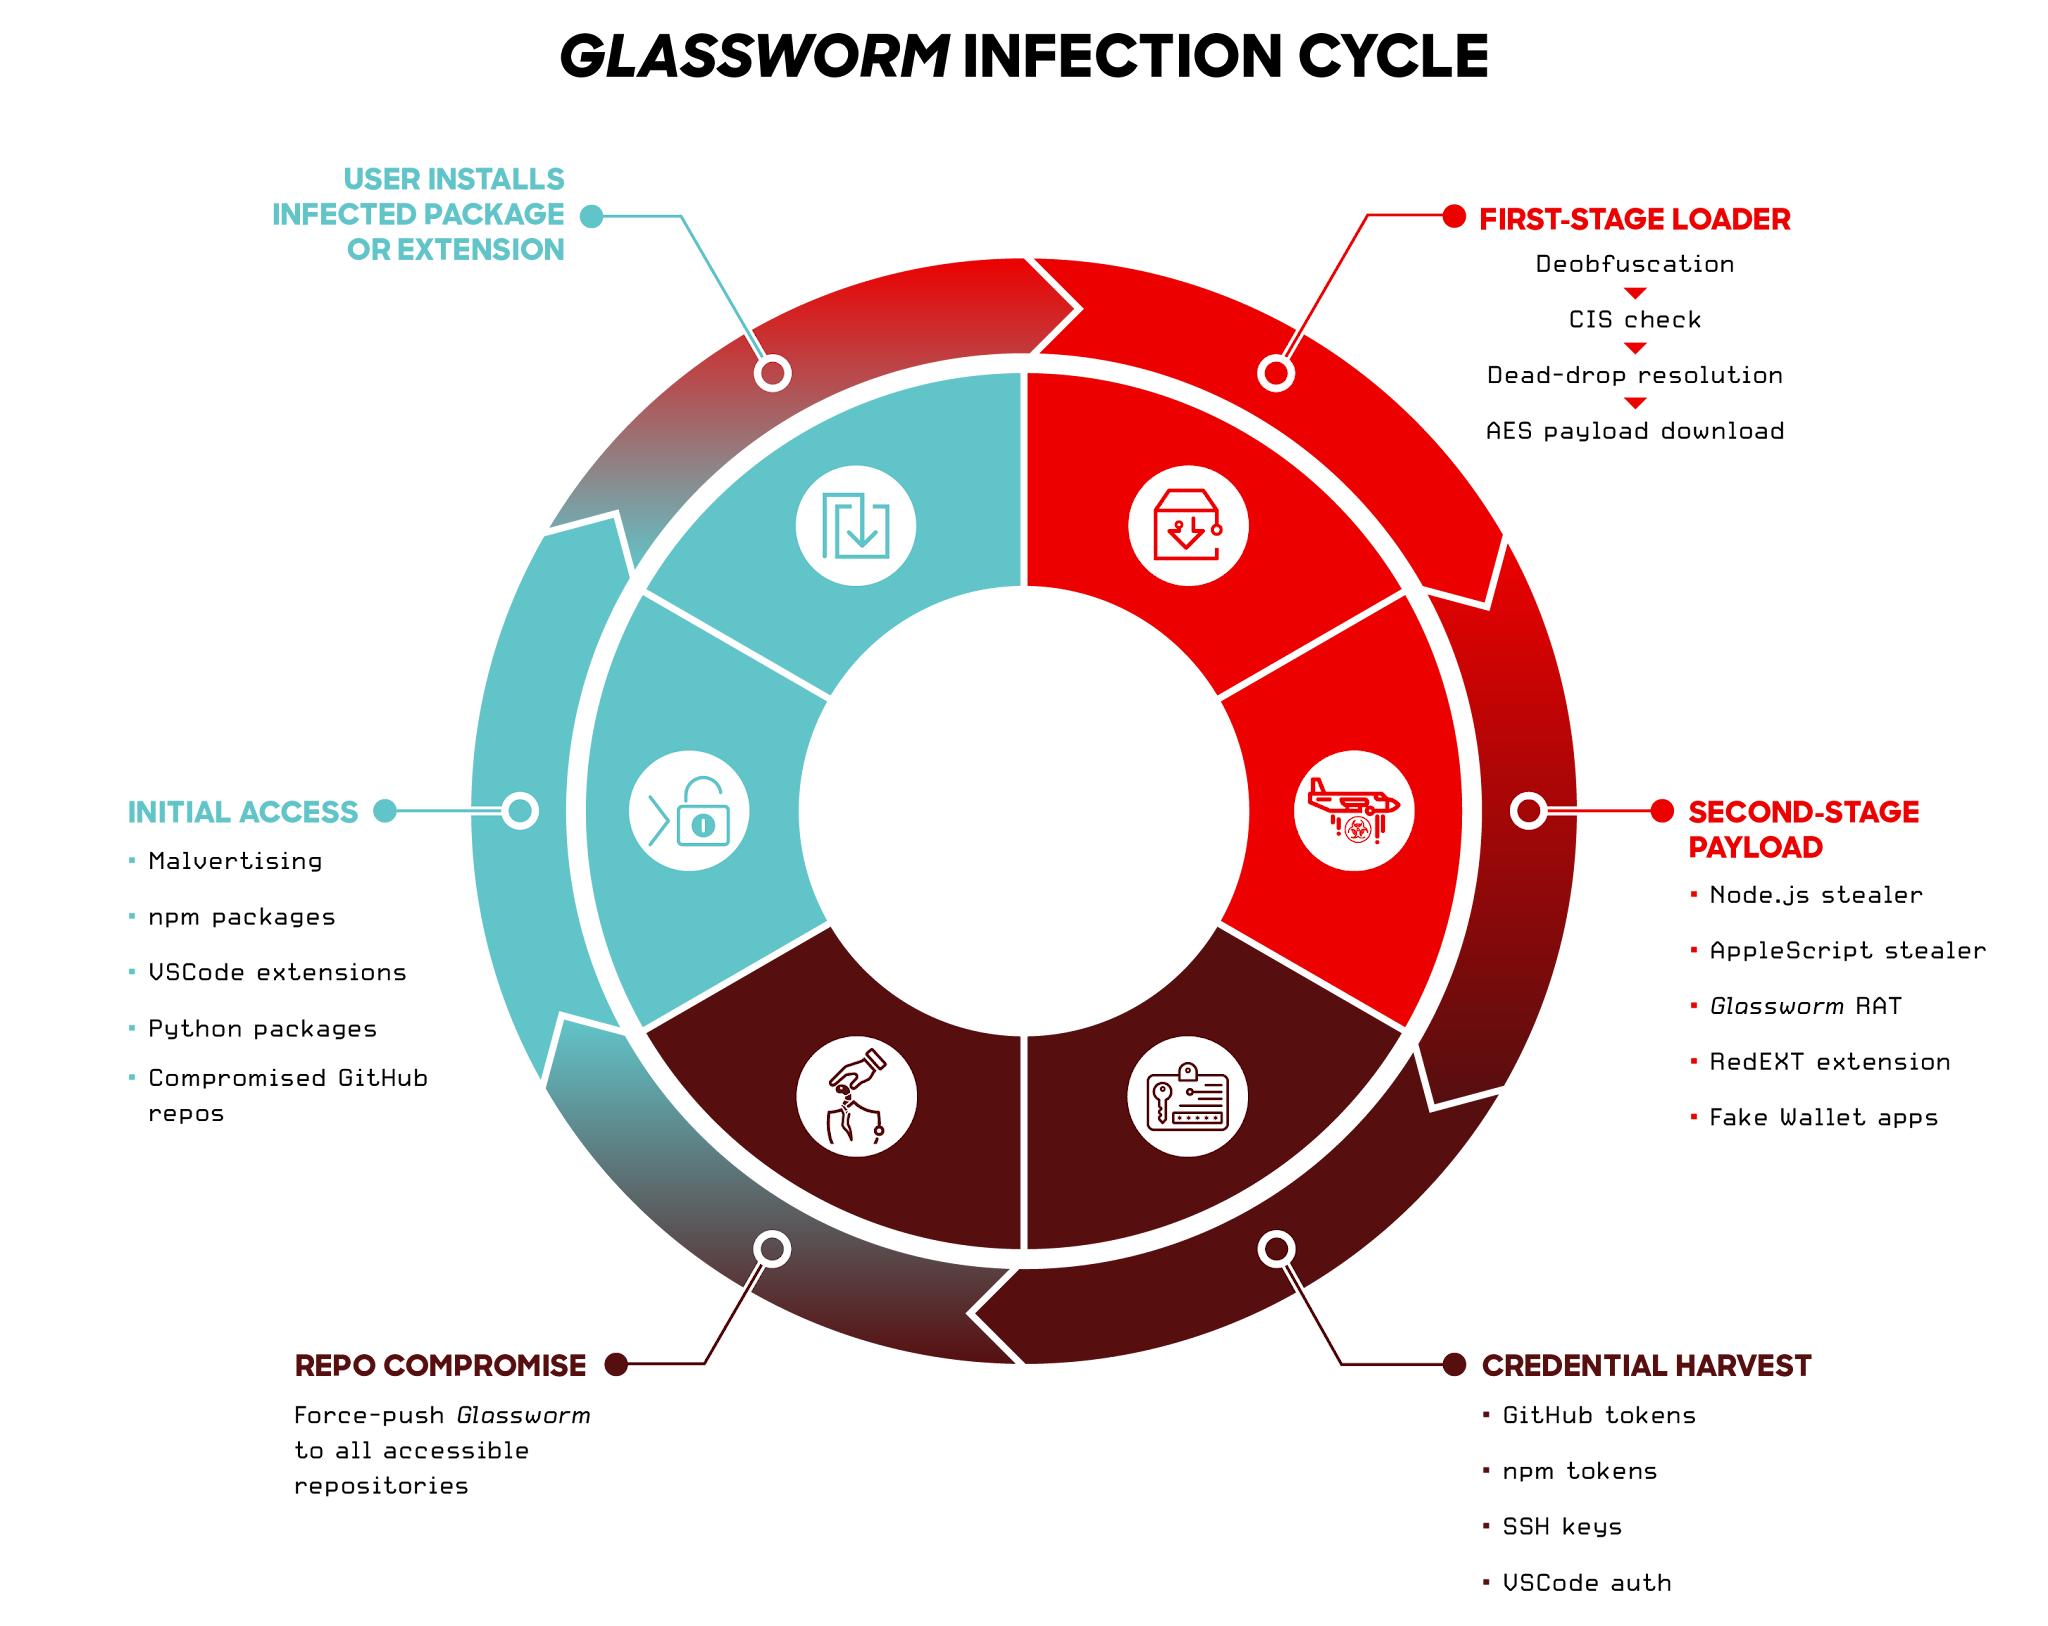
Il 26 maggio 2026, CrowdStrike, Google e Shadowserver Foundation hanno eseguito un takedown coordinato di Glassworm, botnet attivo da oltre un anno ch...
Leggi tutto →
L’attacco aveva causato grandi disservizi, rinnovando le preoccupazioni sulle infrastrutture statunitensi. Lo scorso marzo la Los Angeles County Metro...
Leggi tutto →
La Relazione annuale al Parlamento dell'Agenzia per la Cybersicurezza Nazionale fotografa un'Italia digitalmente più esposta ma anche più resiliente: ...
Leggi tutto →
L’evoluzione dell’AI preoccupa anche la Nuova Zelanda che sta cercando adeguate misure di risposta. I nuovi modelli di AI stanno cambiando radicalment...
Leggi tutto →