Quella colpevole ricerca del colpevole
Se l'approccio nella gestione di un incidente è la ricerca del colpevole, probabilmente non ci sarà alcuna lezione appresa e anzi l'organizzazione esp...
Leggi tutto →223 articoli in questa categoria
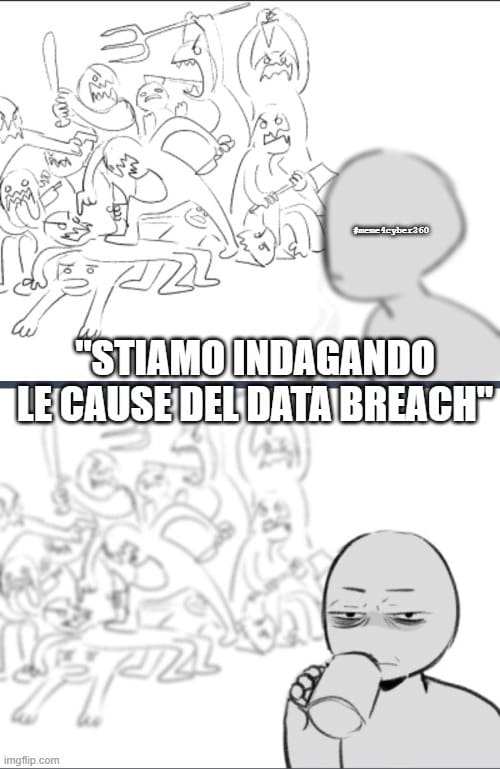
Se l'approccio nella gestione di un incidente è la ricerca del colpevole, probabilmente non ci sarà alcuna lezione appresa e anzi l'organizzazione esp...
Leggi tutto →
L'integrazione di sistemi di agentic AI negli ambienti cloud di Microsoft e Google svela gravi debolezze di data governance e limiti del protocollo OA...
Leggi tutto →
Il Microsoft Digital Defense Report 2026 fotografa un rischio cyber sempre più interconnesso: l’AI accelera gli attacchi, l’identità resta il principa...
Leggi tutto →
Dietro la gestione quotidiana della sicurezza si nascondono costi che i bilanci raramente registrano: strumenti ridondanti, processi frammentati e sov...
Leggi tutto →
Trump ribattezza l'intelligenza artificiale «Super Intelligence» con un ordine esecutivo. Ma la sostanza cyber è nell'accordo firmato dalle Big dell'A...
Leggi tutto →
L’accumulo di debito tecnico mina la sicurezza informatica e l'ingresso dell'AI ne accelera la visibilità richiedendo nuove strategie di leadership, a...
Leggi tutto →
Dare la colpa all’utente è semplice, ma raramente impedisce al prossimo incidente di accadere. Se un errore umano è prevedibile e ripetibile, la Root ...
Leggi tutto →
NIS2, Cyber Resilience Act, AI Act e nuove minacce stanno trasformando la cyber security in una questione di governance e continuità operativa. A it-s...
Leggi tutto →
La crescita della superficie d'attacco rende sempre più difficile verificare quali vulnerabilità rappresentino un rischio concreto. Il modello hacker-...
Leggi tutto →
Il voice cloning trasforma una voce familiare in uno strumento di social engineering capace di sfruttare fiducia e bias cognitivi. Il caso Fideuram mo...
Leggi tutto →
NIS2 e gli altri framework di sicurezza rendono sempre meno efficace una compliance basata su assessment periodici, fogli Excel ed evidenze raccolte m...
Leggi tutto →
NIS2, DORA, AI Act, standard ISO e nuovi obblighi regolatori stanno aumentando la complessità della governance della sicurezza. Ecco un approccio data...
Leggi tutto →
Claude Opus 5.5 avvicina le capacità cyber dei modelli più avanzati a una platea molto più ampia e per questo Anthropic ha introdotto nuovi safeguard,...
Leggi tutto →
La gestione del rischio non può prescindere da una visibilità completa dei sistemi IT/OT. Il progetto sviluppato da Lutech per un'importante azienda m...
Leggi tutto →
Un solo errore dell’algoritmo può bastare per spingere gli analisti a ricontrollare ogni decisione automatica. Ma la sfiducia ha un costo: rallenta l’...
Leggi tutto →
Le organizzazioni dispongono oggi di una quantità crescente di dati sulla sicurezza, ma spesso faticano a trasformarli in decisioni operative. Il prog...
Leggi tutto →
Le strategie di difesa non possono più basarsi sull'idea che un attaccante rimanga sempre all'esterno del perimetro aziendale. Il progetto realizzato ...
Leggi tutto →
La compromissione di una PEC istituzionale può trasformare un canale considerato sicuro in uno strumento di social engineering. Il caso Revolut mostra...
Leggi tutto →
Sempre più organizzazioni devono scegliere tra soluzioni in cloud e modelli installati internamente. Ma il dibattito sulla sicurezza è impostato male....
Leggi tutto →
L'evoluzione delle minacce, la convergenza tra IT/OT e gli obblighi normativi stanno ridefinendo il ruolo dei Security Operations Center. Il progetto ...
Leggi tutto →