Quella colpevole ricerca del colpevole
Se l'approccio nella gestione di un incidente è la ricerca del colpevole, probabilmente non ci sarà alcuna lezione appresa e anzi l'organizzazione esp...
Leggi tutto →26 articoli in questa categoria
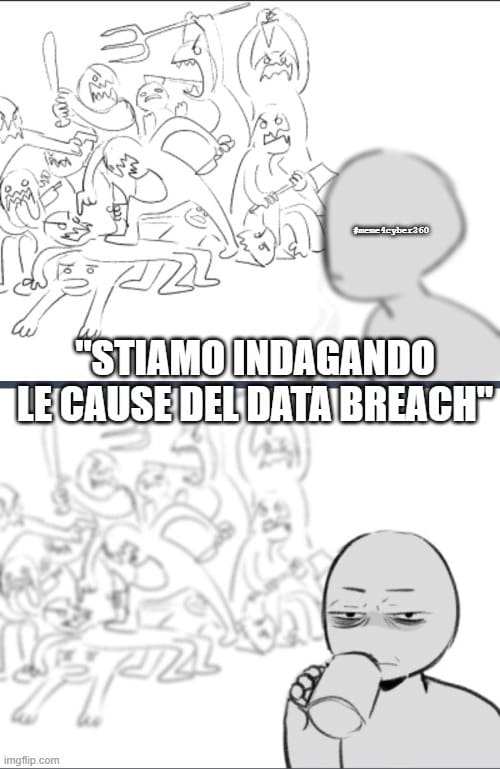
Se l'approccio nella gestione di un incidente è la ricerca del colpevole, probabilmente non ci sarà alcuna lezione appresa e anzi l'organizzazione esp...
Leggi tutto →
Dietro la gestione quotidiana della sicurezza si nascondono costi che i bilanci raramente registrano: strumenti ridondanti, processi frammentati e sov...
Leggi tutto →
Dare la colpa all’utente è semplice, ma raramente impedisce al prossimo incidente di accadere. Se un errore umano è prevedibile e ripetibile, la Root ...
Leggi tutto →
Un solo errore dell’algoritmo può bastare per spingere gli analisti a ricontrollare ogni decisione automatica. Ma la sfiducia ha un costo: rallenta l’...
Leggi tutto →
Di fronte a uno scenario sempre più complesso, limitare l’intervento a logiche legate a scelte tecnologiche non è sufficiente. Serve un ecosistema com...
Leggi tutto →
Con gli attacchi gravi in Italia cresciuti del 42% e le scadenze NIS2 di ottobre 2026 alle porte, cresce l'interesse per il CSIRT as a Service: un mod...
Leggi tutto →Il prossimo 2 agosto si applicherà l'articolo 55 dell'AI Act, che impone ai fornitori di modelli general purpose, a rischio sistemico, obblighi string...
Leggi tutto →
L’era agentica sta già cambiando il modo in cui avvengono gli attacchi, il comportamento dei sistemi e le responsabilità dei team di sicurezza. Ecco i...
Leggi tutto →
La protezione dati è una leva strategica di mitigazione del rischio legale: sanzioni fino al 4% del fatturato globale, responsabilità penale personale...
Leggi tutto →
Il fattore umano è insieme il punto di forza e debolezza di ogni SOC: analisti esausti commettono errori, trascurano segnali critici e abbandonano l'o...
Leggi tutto →
I sistemi IAM sono il perimetro invisibile che governa chi può fare cosa nei sistemi aziendali. Implementare correttamente il principio del minimo pri...
Leggi tutto →
Il Return on Security Investment (ROSI) è lo strumento che traduce la cyber security nel linguaggio del business: non più rischi astratti, ma perdite ...
Leggi tutto →
Dopo un anno, l'appuntamento del memerdì è oramai una ricorrenza consolidata per fare cultura cyber in modo un po' meno ordinario. E un pretesto per r...
Leggi tutto →
Semafori, distributori di carburante, ospedali, case, hotel, tribunali, centrali elettriche e data center in tilt per un attacco alle infrastrutture c...
Leggi tutto →
Il dato significativo non è soltanto l’accesso non autorizzato a repository interni di GitHub, ma il vettore. Ecco perché una componente apparentement...
Leggi tutto →
Quando SOC e CERT lavorano in modo integrato, la capacità difensiva dell'organizzazione raggiunge un livello che nessuna delle due potrebbe garantire ...
Leggi tutto →
Il National Supercomputing Center (NSCC) di Tianjin in Cina ha subito la sottrazione di oltre 10 petabyte di dati sensibili. L'esfiltrazione di dati n...
Leggi tutto →
Il SOC è il centro nevralgico della protezione informatica di un’organizzazione, che monitora, rileva e risponde continuamente alle minacce. Negli amb...
Leggi tutto →
La centralità del Dns lo trasforma in un potenziale vettore d'attacco di eccezionale efficacia e, al contempo, in un punto di controllo per la sicurez...
Leggi tutto →
Il nuovo paradigma introdotto dalla NIS 2 spiega perché l’incidente significativo non è più un fatto “interno”. Ecco quale ruolo assume il CSIRT Itali...
Leggi tutto →