Oxygen Forensics, il caso USA riapre il rischio supply chain nel software critico
Il sequestro dell’infrastruttura di Oxygen Forensics non nasce, allo stato, da una compromissione tecnica del software, ma dalle contestazioni sulla p...
Leggi tutto →36 articoli in questa categoria

Il sequestro dell’infrastruttura di Oxygen Forensics non nasce, allo stato, da una compromissione tecnica del software, ma dalle contestazioni sulla p...
Leggi tutto →
Il DOJ accusa il CEO di Oxygen Forensics e il suo CTO russo di aver nascosto per anni la proprietà russa dell'azienda, fornitrice di software forense ...
Leggi tutto →
Un'inchiesta del Wall Street Journal su documenti interni attribuiti a ZRON, società di Zhengzhou presentata come fornitore di formazione in cybersecu...
Leggi tutto →
Gli attuali allarmi europei sulla minaccia ibrida russa e il caso Kaspersky-SIC non hanno un collegamento dimostrato. Ma letti insieme pongono una que...
Leggi tutto →
Le autorità statunitensi non hanno confermato se dietro gli attacchi vi sia l'Iran oppure altri attori statali, tra cui vengono citati come possibili ...
Leggi tutto →
Un rapporto Kaspersky smaschera tre cluster attivi contro l'enterprise russo: il cyberspionaggio via VPN di NightEagle con la backdoor GhostContainer ...
Leggi tutto →
L'episodio recente più emblematico riguarda l'aereo del presidente ucraino Volodymyr Zelensky, sfiorato da un drone al momento del decollo dalla Molda...
Leggi tutto →
Dopo le sanzioni OFAC contro il bulletproof hoster russo Aeza Group, un blocco dei suoi indirizzi IP è finito su una società di Belgrado intestata ad ...
Leggi tutto →
ThreatFabric ricostruisce Manic, ibrido tra banking malware e spyware che dà priorità all'Ucraina tra 169 app monitorate: intercetta PIN senza overlay...
Leggi tutto →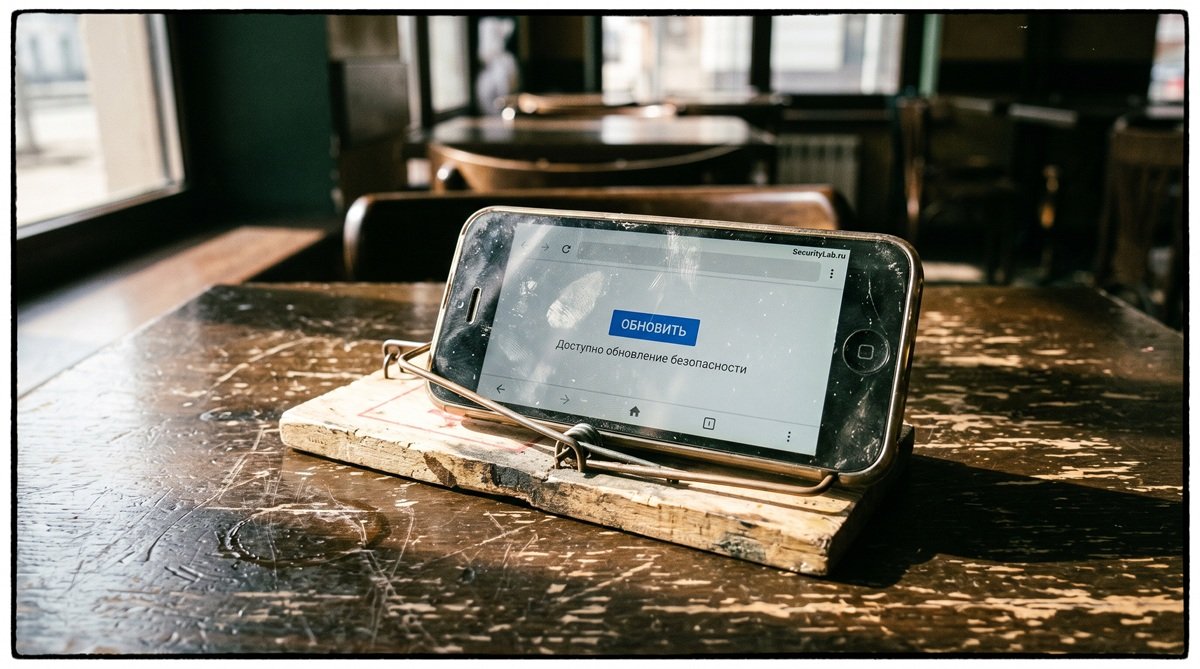
Positive Technologies (PT ESC) scopre DragonDoll, uno spyware Android distribuito come falso aggiornamento Chrome che abusa dell'AccessibilityService ...
Leggi tutto →
Il gruppo APT cinese HoneyMyte (Mustang Panda) ha potenziato la sua backdoor CoolClient con un driver kernel firmato che nasconde processi, file e tra...
Leggi tutto →
Il 10 agosto una centrale idroelettrica vicino Danzica è stata sabotata per la seconda volta da hacker filorussi, che questa volta hanno colpito l'imp...
Leggi tutto →
Una campagna decennale, orchestrata dal “Centro 16” del Servizio Federale di Sicurezza russo, l'FSB, ha compromesso router e dispositivi di rete, conf...
Leggi tutto →
AIVD e MIVD, le agenzie di intelligence olandesi, hanno rivelato una campagna russa che sfrutta telecamere IP e videocitofoni smart con password di de...
Leggi tutto →
Il Citizen Lab conferma: l'eurodeputato greco Stelios Kouloglou, membro della commissione PEGA incaricata di indagare sugli abusi di spyware, è stato ...
Leggi tutto →
Le indagini, relative al cyber attacco a Jaguar Land Rover dello scorso settembre, che aveva causato paralisi operativa, portano ad hacker russi, anc...
Leggi tutto →
Il Dipartimento di Stato USA ha lanciato un bounty da 10 milioni di dollari per i gruppi russi UNC5792 e UNC4221, responsabili di campagne di phishing...
Leggi tutto →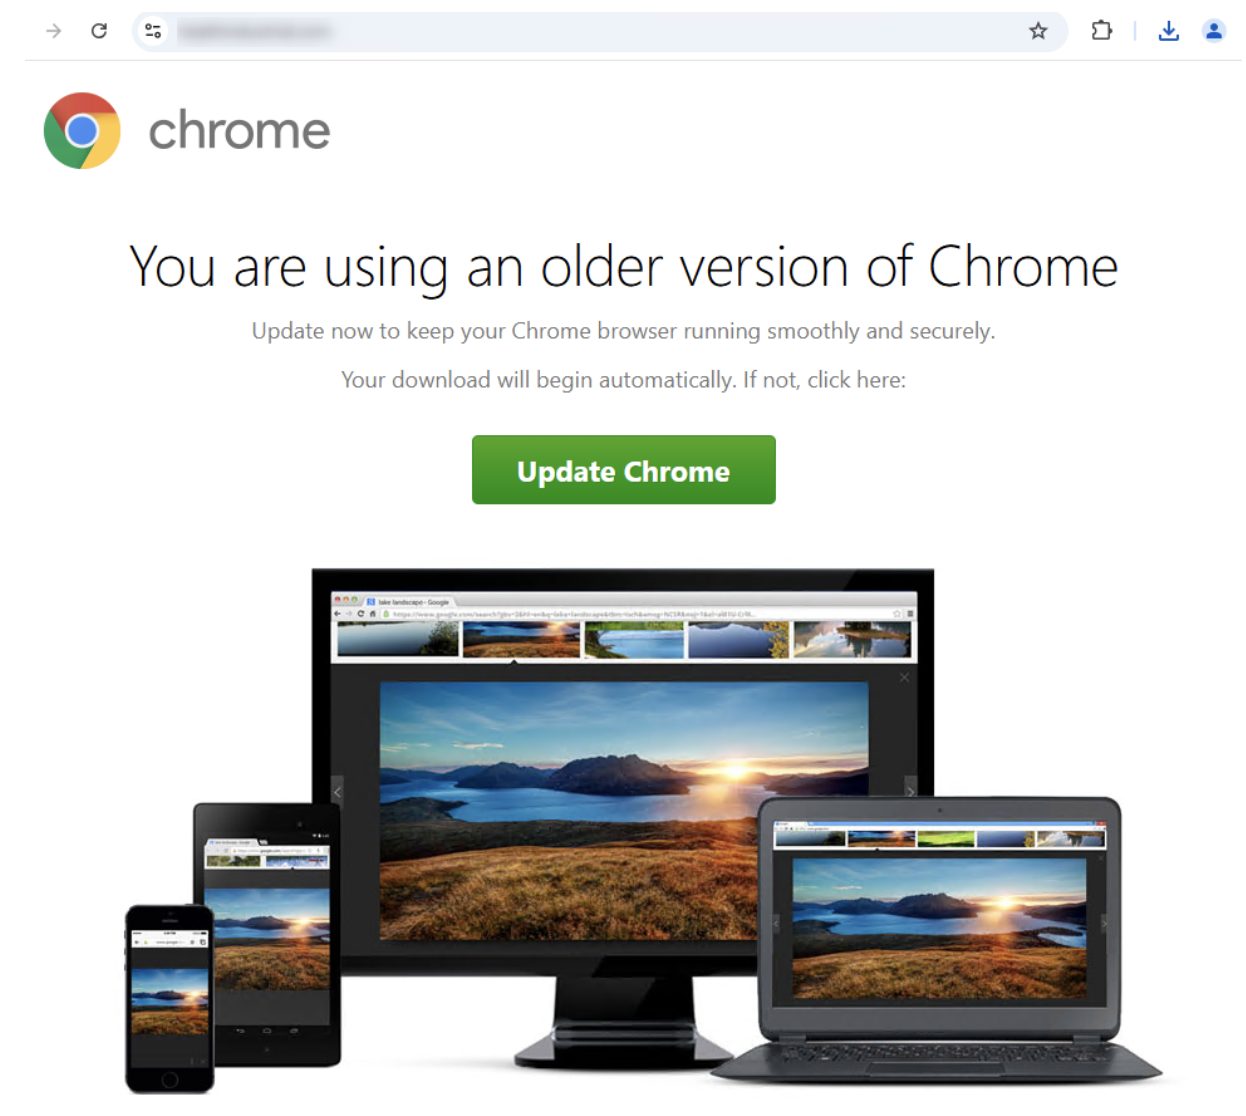
Il 18 giugno 2026 un'operazione internazionale di law enforcement ha colpito TA569, il gruppo legato a Evil Corp che distribuisce SocGholish attravers...
Leggi tutto →
Una campagna di spionaggio informatico senza precedenti ha compromesso 73.932 URL univoci di firewall e gateway VPN Fortinet in 194 paesi. Il gruppo, ...
Leggi tutto →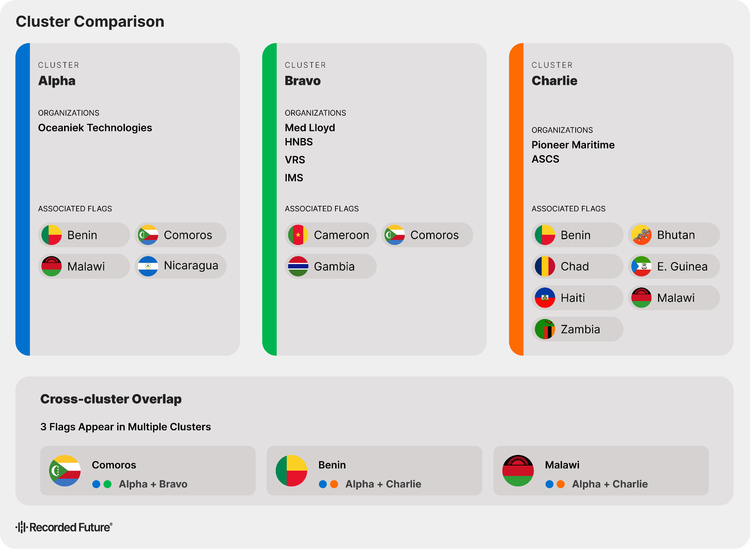
Insikt Group di Recorded Future ha mappato oltre 36 siti web fraudolenti usati dalle flotte ombra iraniane e russe per produrre documenti navali falsi...
Leggi tutto →