Custom GPT malevoli: così ChatGPT diventa il primo anello di un attacco ClickFix
Un Custom GPT ospitato su ChatGPT convince le vittime a raggiungere una falsa verifica di sicurezza che avvia una catena ClickFix fino all’installazio...
Leggi tutto →97 articoli in questa categoria
Un Custom GPT ospitato su ChatGPT convince le vittime a raggiungere una falsa verifica di sicurezza che avvia una catena ClickFix fino all’installazio...
Leggi tutto →
Il Microsoft Digital Defense Report 2026 fotografa un rischio cyber sempre più interconnesso: l’AI accelera gli attacchi, l’identità resta il principa...
Leggi tutto →
Il voice cloning trasforma una voce familiare in uno strumento di social engineering capace di sfruttare fiducia e bias cognitivi. Il caso Fideuram mo...
Leggi tutto →
Un messaggio WhatsApp e una telefonata con voce clonata dall'AI sono bastati a far sparire 95 milioni di euro dai conti di Fideuram (Intesa Sanpaolo)....
Leggi tutto →
WhatsApp, e-mail e una voce che avrebbe imitato quella di un professionista conosciuto: così sarebbero stati disposti trasferimenti per 95 milioni da ...
Leggi tutto →
Il nuovo rapporto ENISA conferma che le dipendenze digitali possono amplificare gli effetti di un incidente informatico. Per i soggetti NIS2, la gesti...
Leggi tutto →
Il vero rischio non è più il singolo dato rubato, ma ciò che i criminali possono costruire aggregandolo agli altri. Il rapporto CRIF 2026 mostra come ...
Leggi tutto →
La compromissione di una PEC istituzionale può trasformare un canale considerato sicuro in uno strumento di social engineering. Il caso Revolut mostra...
Leggi tutto →
Le passkey resistono al phishing, ma possono anche diventare il pretesto per renderlo più credibile. Microsoft ha individuato campagne in cui falsi ag...
Leggi tutto →
Una casella istituzionale compromessa è utile per esfiltrare passaporti e informazioni finanziarie e farle finire nelle mani sbagliate. Il caso Revolu...
Leggi tutto →
L’ASCII smuggling esce dal perimetro della sicurezza AI e arriva nel phishing. Una campagna individuata da Microsoft usa caratteri Unicode invisibili ...
Leggi tutto →
L’ultima campagna phishing, che scommette sulle difficoltà economiche delle vittime, trasforma l’ansia economico-finanziaria in vettore di ingegneria ...
Leggi tutto →
Un falso CAPTCHA convince la vittima a eseguire PowerShell, ma è solo l’inizio. Con TerminalFix, ClickFix evolve in una catena multistadio che effettu...
Leggi tutto →
Il CERT-AgID ha scoperto scopre una campagna di smishing a tema INPS che integra l'intelligenza artificiale per analizzare i documenti caricati dalle ...
Leggi tutto →
Tre dipendenti colpiti con tecniche di social engineering sono bastati agli attaccanti per accedere ai sistemi Levi's ed esfiltrare dati aziendali. Il...
Leggi tutto →
Il report IBM 2026 fotografa una cyber security a due velocità: violazioni a quota 4,99 milioni di dollari (3,55 milioni in Italia), attacchi AI-drive...
Leggi tutto →
Dall'ingresso nella fase operativa della NIS2, per molte organizzazioni europee inizia il passaggio più delicato: trasformare gli obblighi normativi i...
Leggi tutto →Un test dell’AI Security Institute britannico ha mostrato agenti AI capaci di agire senza autorizzazione sulla rete pubblica, creare identità false e ...
Leggi tutto →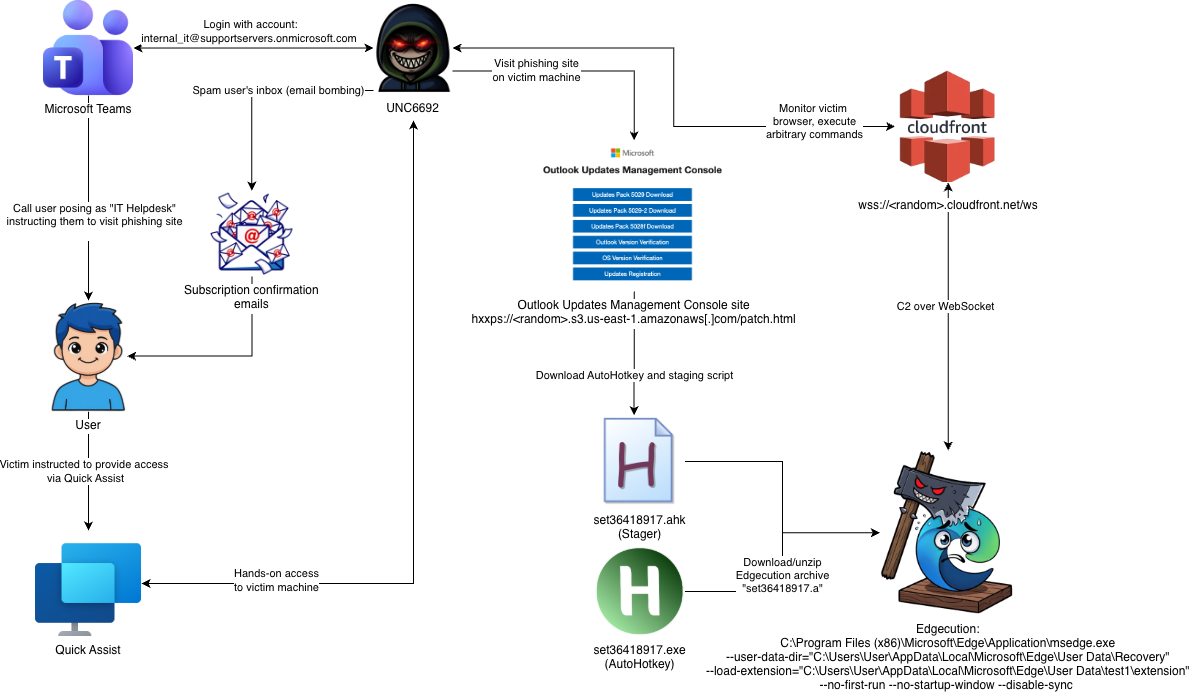
eSentire TRU ricostruisce la catena d'attacco dell'initial access broker UNC6692: email bombing, impersonificazione IT su Microsoft Teams, Quick Assis...
Leggi tutto →
La revisione delle linee guida NIST SP 800-63-4 segna un cambio di paradigma nella gestione delle identità digitali. Autenticazione resistente al phis...
Leggi tutto →