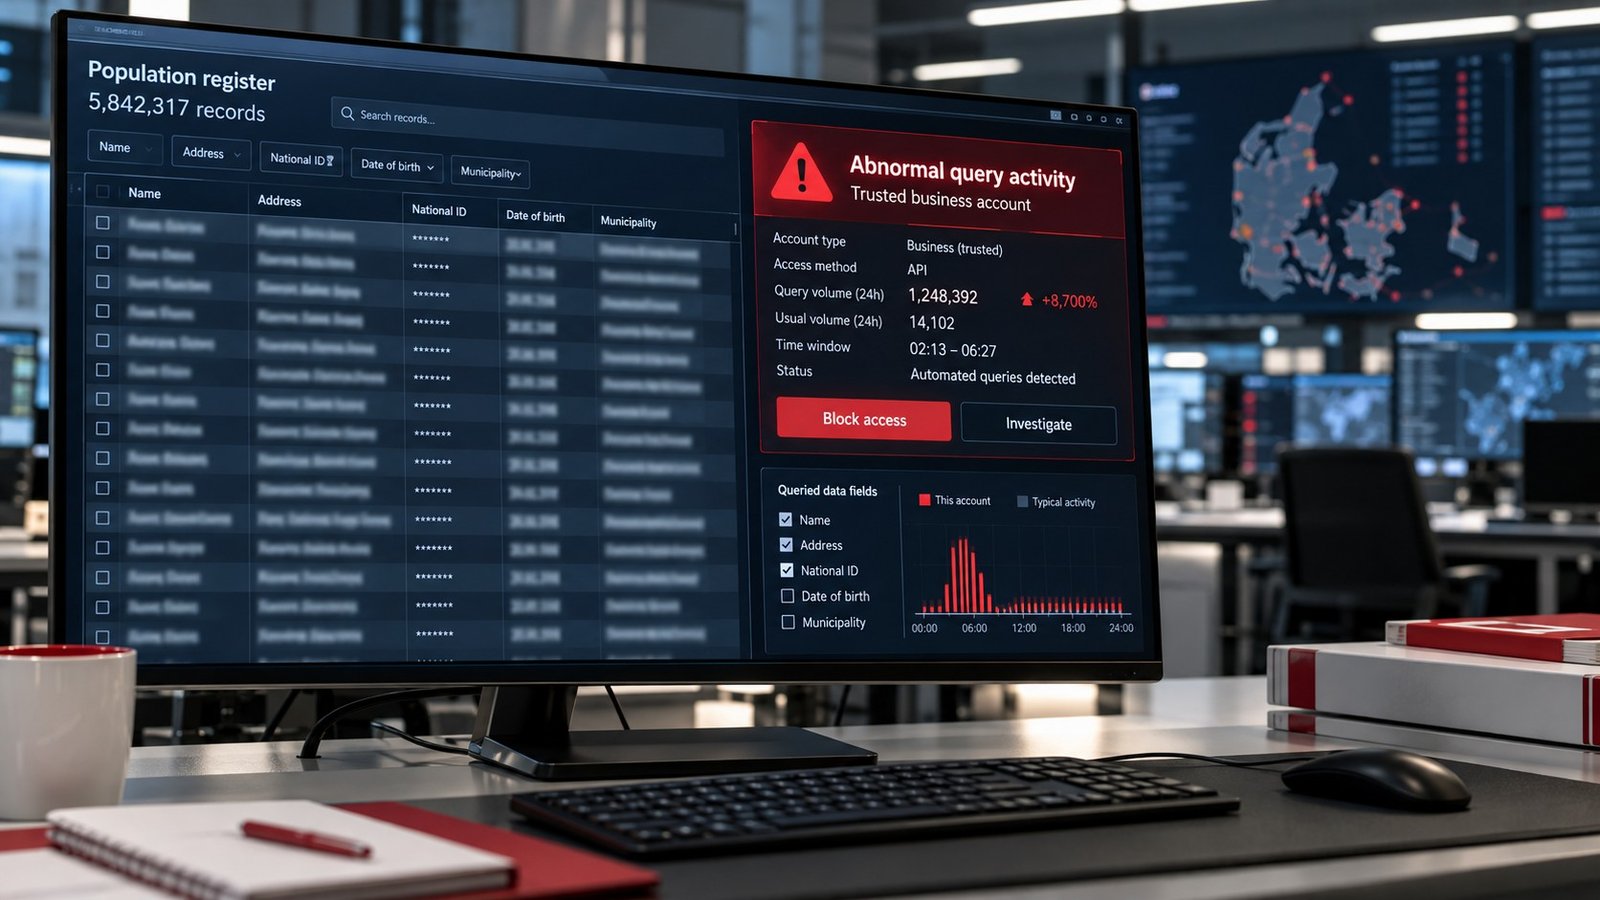
La Danimarca sta indagando su un grave incidente di sicurezza che ha interessato il Det Centrale Personregister, il registro nazionale della popolazione noto come CPR. Soggetti non autorizzati hanno abusato dell'accesso legittimo concesso a una società privata danese e hanno ottenuto nomi, indirizzi e numeri di identificazione personale riferiti a circa 8,8 milioni di persone registrate.
Il totale supera l'attuale popolazione del Paese, pari a circa sei milioni di abitanti, perché il CPR conserva anche record relativi a persone decedute o trasferite all'estero. Il registro contiene complessivamente circa 11 milioni di profili.
Come è avvenuto l'accesso
Secondo il Ministero danese della Ricerca, dell'Istruzione e della Digitalizzazione, gli autori non hanno violato direttamente il database centrale. Hanno invece utilizzato l'accesso regolare di una piccola società privata autorizzata a interrogare il sistema entro i limiti previsti per le imprese.
L'attività anomala sarebbe proseguita per circa dieci giorni nel mese di settembre. L'amministrazione del CPR ha rilevato il comportamento irregolare il 2 ottobre e, durante il fine settimana, ha stabilito la portata dell'incidente. L'accesso dell'azienda coinvolta è stato revocato mentre autorità e specialisti ricostruiscono la sequenza degli eventi.
I dati coinvolti
Le informazioni consultate comprendono nomi, indirizzi e numeri CPR, identificativi personali utilizzati in numerosi rapporti con amministrazioni e servizi danesi. I nomi e gli indirizzi delle persone che avevano attivato una specifica protezione anagrafica non risultano inclusi, in base alle verifiche comunicate finora.
Il numero CPR non è una password, ma può essere combinato con altre informazioni per frodi, impersonificazione e campagne di ingegneria sociale. Le persone interessate dovranno quindi prestare particolare attenzione a comunicazioni che sfruttano dati anagrafici corretti per apparire credibili.
Le indagini delle autorità
L'autorità danese per la protezione dei dati ha ricevuto la notifica il 4 ottobre e ha aperto un'istruttoria. Dovrà chiarire come sia stato possibile effettuare un numero molto elevato di interrogazioni automatizzate, quali controlli fossero applicati all'account aziendale e chi avesse la responsabilità del trattamento.
La ministra della Digitalizzazione Christina Egelund ha definito insufficienti le misure di sicurezza che proteggevano l'accesso della società e ha disposto una revisione più ampia. La hotline nazionale per la sicurezza digitale ha esteso temporaneamente gli orari per assistere cittadini e organizzazioni.
Il rischio degli accessi fidati
L'incidente mostra che la protezione di un registro centrale dipende anche dalle organizzazioni autorizzate a consultarlo. Un account formalmente legittimo può aggirare controlli perimetrali se non esistono limiti di frequenza, rilevamento delle anomalie, autenticazione forte e verifiche continue sul comportamento degli utenti.
Per ridurre questi rischi, i gestori di banche dati pubbliche devono applicare il principio del minimo privilegio, definire soglie coerenti con l'attività ordinaria, bloccare interrogazioni massive non giustificate e riesaminare periodicamente gli accessi dei soggetti terzi. Anche le aziende autorizzate devono proteggere credenziali, sessioni e sistemi interni con controlli adeguati alla sensibilità dei dati raggiungibili.